by spi_admin | Sep 16, 2016
*Syarif SM.
Darimana kata “Audit” muncul? Mengapa istilah ini dibuat? Apakah sekarang kata ini masih mempunyai makna dan tujuan yang sama dengan pada waktu pertama kali didengar?
Kata “Audit” yang pertama kali muncul di pertengahan abad ke-19 berasal dari bahasa Latin “Audire” yang artinya “mendengar”. Orang yang mendengarkan (audire) laporan keuangan yang dibaca oleh akuntan dengan tujuan untuk memeriksa laporan keuangan tersebut disebut “Auditor”. Jadi sebenarnya pekerjaan auditor sudah ada secara informal sejak zaman sebelum masehi ketika laporan keuangan pertama kali dibuat di negara-negara kuno seperti Mesopotamia, Mesir, Yunani, Roma, Inggris dan India.
TUJUAN AUDIT MULA-MULA
Profesi ini pada waktu itu hanya dikhususkan untuk mendeteksi kecurangan dalam laporan keuangan dengan melakukan pemeriksaan secara rinci. Kecurangan merupakan masalah yang sangat memprihatinkan pada awal sejarah audit. Ketika seorang pemilik usaha mencurigai adanya kecurangan di dalam bisnisnya, mereka akan menyewa seorang yang independen, netral, tidak punya ikatan untuk memihak siapapun untuk mendengarkan penjelasan tentang laporan keuangan dari akuntan pemilik usaha tersebut.
Akhir abad ke-19 merupakan titik balik dalam sejarah audit ketika hukum English Companies Act 1892 diberlakukan. English Companies Act 1892 mengharuskan semua perusahaan besar maupun perusahaan kecil memerlukan review yang objektf dari seorang professional khusus yang independen dan mempunyai skill untuk memeriksa laporan keuangan perusahaan tersebut.
PERLUNYA METODE SAMPLING
Prosedur audit yang dilakukan pada akhir abad 19 sampai dengan awal abad 20-an adalah pemeriksaan secara lengkap pada setiap transaksi dan melakukan koreksi pada setiap akun yang salah saji pada laporan keuangan. Metode ini tentu saja sangat mengkonsumsi waktu dan biaya yang sangat besar, dan dianggap prosedur yang tidak efisien dalam melakukan audit. Sekitar tahun 1890an, Negara Inggris dan Amerika Serikat melihat perlunya cara yang lebih efisien dan tidak memakan biaya besar, sehingga munculnya teknik sampling dalam proses audit, teknik ini mengambil transaksi-transkasi yang berjumlah besar dari populasi data yang ada untuk diperiksa kebenarannya yang saat ini dikenal dengan istilah Audit Berbasis Risiko (Risk Based Audit)..
TUJUAN AUDIT YANG BARU
Sampai dengan akhir dekade 1890an, kecurangan masih menjadi masalah utama dalam melakukan audit, oleh karena itu tujuan utama dari audit masih difokuskan pada deteksi atau pencegahan kecurangan dan kesalahan. Mulai awal tahun 1900, banyak pengusaha di Amerika Serikat melihat perlunya tujuan yang lebih penting dalam jasa layanan audit yang ada, sejak ini tujuan utama dari audit adalah untuk mendapatkan pelaporan posisi keuangan dan kinerja perusahaan yang akurat dan dapat dipercaya, dan tujuan berikutnya adalah untuk mendeteksi kecurangan dan salah saji. Laporan keuangan yang diaudit oleh jasa professional pada waktu itu digunakan hanya untuk diberikan kepada bank untuk peminjaman kredit, karena ini bankir tidak lagi meminjamkan dana kepada masyarakat berdasarkan karakter baik masyarakat, tetapi berfokus pada laporan keuangan debitur yang telah diaudit oleh jasa profesional. Banyak perusahaan asuransi juga mulai menggunakan jasa auditor untuk mengesahkan laporan yang diberikan oleh pihak yang melakukan klaim.
KOMPUTER DALAM AUDIT
Pada tahun 1950, Dunia bisnis melihat pengolahan data elektronik oleh sistem komputer dapat melakukan banyak hal yang membantu Akuntan Publik, professional dan pengusaha lainnya. Di awal tahun 1960, mayoritas penggunaan komputer ditujukan untuk kepentingan bisnis daripada untuk hal ilmiah. Pembukuan yangdilakukan oleh akuntan telah memakan waktu sangat lama dan akuntan telah mencari cara-cara baru untuk melakukan pengolahan data. Komputer digital telah menjadi pilihan solusi bagi mereka untuk mengaudit dengan lebih efisien dengan cara melakukan analisis biaya yang lebih cepat dan lebih rinci. Perubahan dari sistem manual ke komputer digital oleh akuntan ini tidak dilakukan dalam semalam, tetapi dalam waktu bertahun-tahun dari tahun 1960 sampai dengan 1970, ini dikarenakan komputer pada umumnya masih rumit untuk sebagian besar penggunanya.
Mulai tahun 1970-an ini, komputer digital sudah dapat menangani sejumlah besar data dan memproses informasi dalam waktu yang sangat singkat. Komputer membuat pekerjaan akuntan publikmenjadi jauh lebih mudah terutama dalam menangani pekerjaan pembukuan. Hal ini memberikan banyak waktu luang bagi akuntan untuk bisa fokus pada pekerjaan yang lebih penting. Sejarah audit dan penemuan komputer dalam melakukan audit berakhir di sini pada tahun 1970-an.
KESIMPULAN
Tujuan, metode, laporan dalam Audit dapat berubah sesuai dengan keperluan untuk memenuhi kebutuhan lingkungan bisnis. Audit telah secara informal ada sejak awal peradaban manusia membuat laporan keuangan, pada awalnya ditujukan untuk menemukan kecurangan, dan akhirnya bertujuan untuk mendapatkan pelaporan posisi keuangan dan kinerja perusahaan yang akurat. Pekerjaan audit berkembang sesuai dengan keperluan dunia bisnis yang selalu berubah. Penemuan komputer sangat berdampak Kantor Akuntan Publik karena membuat pekerjaan mereka jauh lebih mudah dan efisien. Akhir kata pekerjaan auditor dapat dikatakan sebagai profesi tulang punggung dalam dunia bisnis.
REFERENCES
Lee, T. A., The Evolution of Audit Thought and Practice (New York: Garland Publishing, Inc., 1988).
McRae, T. W., The Impact of Computers on Accounting (New York: John Wiley & Sons, 1964).
The History of Auditing. (123HelpMe.com., 2015)
Origin and Evolution of Auditing. (Sribd.com., 2013)
by spi_admin | Sep 16, 2016
*Suhartono
Ternyata didalam al-qur’an sendiri sudah teridentifikasi sebagai suatu proses audit. Seperti dalam surat Al-Insyiqaq ayat 6-9, bahwasanya Allah akan menghisab setiap manusia di hari akhir. Bagi yang menerima cataran amalnya ditangan kanan, maka ia akan dihisab dengan mudah dan akan diberikan kebahagiaan.
Begitupun halnya tercatat dalam kitab suci pada surat Al-Infithar ayat 10-12. Sejatinya disisi manusia ada malaikat sebagai pencatat amal-amalnya di dunia. Entah itu amal baik maupun buruk. Mereka (para malaikat) ini mengetahui apa saja yang manusia lakukan. Catatan inilah yang akan menjadi penimbang seseorang di yaumul mizan.
Selanjutnya dalam surat An-Naml ayat 20-21, dikisahkan bahwa Nabi Sulaiman a.s melakukan pengecekan untuk mencari Hud-Hud, seekor burung peliharaan. Ketidakhadiran Hud-Hud dapat dikenakan sanksi oleh Nabi Sulaiman a.s berupa hukuman berat. Dalam ayat selanjutnya terungkap bahwa absennya Hud-hud disebabkan perjalanannya ke negeri Saba. Sebuah negeri yang dipimpin seorang ratu musyrik penyembah matahari.
Tujuan audit dalam Islam :
- Untuk menilai tingkat penyelesaian (progress of completness) dari suatu tindakan
- Untuk memperbaiki (koreksi) kesalahan
- Memberikan reward (ganjaran baik) atas keberhasilan pekerjaan
- Memberikan punishment (ganjaran buruk) untuk kegagalan pekerjaan
Bagaimana pengaturan Kode Etik Profesinya?
Etika sering disebut moral akhlak, budi pekerti adalah sifat dan wilayah moral, mental, jiwa, hati nurani yang merupakan pedoman perilaku yang idial yang seharusnya dimiliki oleh manusia sebagai mahluk moral. Seorang akuntan dan auditor muslim dituntut untuk menjalani profesinya dengan akhlak yang baik untuk memenuhi tujuan sebagai berikut:
- Untuk membantu mengembangkan kesadaran etika profesi dengan membawa perhatian mereka pada isu-isu etika yang terdapat dalam praktek profesi dan apakah setiap tindakan dapat dipertimbangkan sebagai perilaku yang beretika sesuai dengan sudut pandang syariah sebagai tambahan dari sekedar komitmen etika profesi yang normal.
- Untuk meyakinkan keakuratan dan keandalan laporan keuangan, sehingga dapat meningkatkan kredibilitas dan kepercayaan kepada jasa yang diberikan akuntan. Selain itu dapat meningkatkan perlindungan kepentingan baik inttitusi maupun pihak-pihak yang terkait dengan institusi tersebut.
by spi_admin | Sep 16, 2016
*Suhartono
Kode Etik AAIPI merupakan aturan prilaku dan etika yang harus dipatuhi oleh setiap mereka yang menjalankan tugas profesi auditor Intern Pemerintah. Sungguh merupakan suatu prestasi sendiri, bahwa penetapan kode etik Intern Pemerintah Indonesia (AAIPI) mengayunkan langkah pertamanya sejak didirikan pada tanggal 30 November 2012 dengan susunan Dewan Pengurus Nasional (DPN) yang dikukuhkan oleh Wakil Presiden RI pada tanggal 19 Desember 2012.
Aparat Pengawasan Intern Pemerintah, adalah instansi pemerintah yang berhak untuk mengemban tugas pengawasan intern yang meliputi : Audit, reviu, evaluasi, monitoring, konsultasi, assistensi dan kegiatan pengawasan lainnya, dalam rangka memberikan nilai tambah bagi effektifitas dan effesiensi organisasi, maka dengan adanya implementasi Kode Etik bagi para auditor yang merupakan subyek dari pengawasan tertentu tersebut, dipastikan akan membantu organisasi/instansi dalam mewujudkan tata kelola pemerintah yang baik (good gevermence) sebagai bagian dari tugas nasional.
PRINSIP ETIKA
Auditor intern pemerintah diharapkan menerapkan dan menegakkan prinsip-prinsip etika sebagai berikut:
Integritas adalah mutu, sifat, atau keadaan yang menunjukkan kesatuan yang utuh sehingga memiliki potensi dan kemampuan yang memancarkan kewibawaan dan kejujuran. Integritas auditor intern pemerintah membangun kepercayaan dan dengan demikian memberikan dasar untuk kepercayaan dalam pertimbangannya. Integritas tidak hanya menyatakan kejujuran, namun juga hubungan wajar dan keadaan yang sebenarnya.
Objektivitas adalah sikap jujur yang tidak dipengaruhi pendapat dan pertimbangan pribadi atau golongan dalam mengambil putusan atau tindakan. Auditor intern pemerintah menunjukkan objektivitas profesional tingkat tertinggi dalam mengumpulkan, mengevaluasi, dan mengkomunikasikan informasi tentang kegiatan atau proses yang sedang diaudit. Auditor intern pemerintah membuat penilaian berimbang dari semua keadaan yang relevan dan tidak dipengaruhi oleh kepentingan-kepentingannya sendiri ataupun orang lain dalam membuat penilaian. Prinsip objektivitas menentukan kewajiban bagi auditor intern pemerintah untuk berterus terang, jujur secara intelektual dan bebas dari konflik kepentingan.
Kerahasiaan adalah sifat sesuatu yang dipercayakan kepada seseorang agar tidak diceritakan kepada orang lain yang tidak berwenang mengetahuinya. Auditor intern pemerintah menghormati nilai dan kepemilikan informasi yang diterima dan tidak mengungkapkan informasi tanpa kewenangan yang tepat, kecuali ada ketentuan perundang-undangan atau kewajiban profesional untuk melakukannya.
Kompetensi adalah kemampuan dan karakteristik yang dimiliki oleh seseorang, berupa pengetahuan, keterampilan, dan sikap perilaku yang diperlukan dalam pelaksanaan tugas jabatannya. Auditor intern pemerintah menerapkan pengetahuan, keahlian dan keterampilan, serta pengalaman yang diperlukan dalam pelaksanaan layanan pengawasan intern.
Akuntabel adalah kemampuan untuk menyampaikan pertanggungjawaban atau untuk menjawab dan menerangkan kinerja dan tindakan seseorang kepada pihak yang memiliki hak atau berkewenangan untuk meminta keterangan atau pertanggungjawaban. Auditor intern pemerintah wajib menyampaikan pertanggungjawaban atas
kinerja dan tindakannya kepada pihak yang memiliki hak atau kewenangan
untuk meminta keterangan atau pertanggungjawaban.
Perilaku profesional adalah tindak tanduk yang merupakan ciri, mutu, dan kualitas suatu profesi atau orang yang profesional di mana memerlukan kepandaian khusus untuk menjalankannya. Auditor intern pemerintah sebaiknya bertindak dalam sikap konsisten dengan reputasi profesi yang baik dan menahan diri dari segala perilaku yang mungkin menghilangkan kepercayaan kepada profesi pengawasan intern atau organisasi.
by spi_admin | Sep 15, 2016
*Suhartono
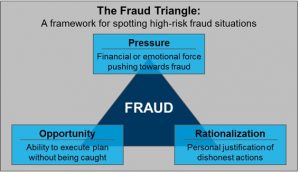
Konsep fraud triangle pertama kali diperkenalkan dalam SAS No. 99 yaitu standar audit di Amerika Serikat yang terdiri dari: tekanan, kesempatan dan rasionalisasi. Tiga hal tersebut yang mendorong terjadinya upaya fraud. Tekanan berhubungan dengan manajemen/pegawai lainnya memiliki insentif atau tekanan untuk melakukan kecurangan, sedangkan opportunity adalah kesempatan yang muncul sebelum tindak kecurangan dan rasionalisasi berkaitan dengan pembenaran tindak kecurangan oleh pelaku.
- Pertama, Tekanan yaitu insentif yang mendorong orang melakukan kecurangan karena tuntutan gaya hidup, ketidakberdayaan dalam soal keuangan, perilaku gambling, mencoba-coba untuk mengalahkan sistem dan ketidakpuasan kerja. Tekanan ini sesungguhnya mempunyai dua bentuk yaitu nyata (direct) dan persepsi (indirect). Tekanan nyata disebabkan oleh kondisi faktual yang dimiliki oleh pelaku seperti orang sering gambling atau menghadapi persoalan-persoalan pribadi, sedangkan tekanan karena persepsi merupakan opini yang dibangun oleh pelaku yang mendorong untuk melakukan kecurangan seperti misalnya executive need.
- Kedua, Kesempatan yaitu peluang yang menyebabkan pelaku secara leluasa dapat menjalankan aksinya yang disebabkan oleh kontrol yang lemah, ketidakdisplinan, kelemahan dalam mengakses informasi, tidak ada mekanisme audit, dan sikap apatis. Hal yang paling menonjol di sini adalah dalam hal kontrol. Kontrol yang tidak baik akan memberi peluang orang untuk melakukan kecurangan.
- Ketiga, Rasionalisasi yaitu sikap yang ditunjukkan oleh pelaku dengan melakukan justifikasi atas perbuatan yang dilakukan. Hal ini merujuk pada sikap, karakter atau sistem nilai yang dianut oleh pelakunya. Rasionalisasi mengacu pada fraud yang bersifat situasional. Pelaku akan mengatakan: “I’m only borrowing they money; I’ll pay it back”, “Everyone does it”, “I’m not hurting anyone”, “It’s for a good purpose”, dan“It’s not that serious”. Sikap dan perilaku rasionalisasi bisa juga akan melahirkan perilaku serakah.
Di sisi lain fraud triangle mempunyai kelemahan yaitu faktor tekanan dan rasionalisasi yang tidak bias diobservasi dan juga keterbatasan lainnya dalam mendeteksi motif kecurangan pelaku. Keterbatasan dalam fraud triangle dapat disempurnakan dengan model fraud triangle yang kedua yaitu tindakan (Act), penyembunyian (Concealment), dan Perubahan (Conversion).
by spi_admin | Sep 15, 2016
*Suhartono
Praktek untuk melakukan kecurangan (fraud) tidak hanya terjadi di dunia Korporasi (private), justru di lingkungan sektor publik (pemerintahan) praktek fraud lebih menonjol dilakukan. Lebih-lebih ketika sistem pengelolaan pemerintahan bersifat sentralisasi. Sejak reformasi bergulir, tuntutan akan transparansi dan akuntabilitas terhadap pengelolaan keuangan daerah (publik) makin kuat. Untuk itu pemerintah pusat menyiapkan berbagai macam perangkat aturan (regulasi), memperkuat struktur kelembagaan di bidang pengawasan keuangan, penanganan korupsi dan langkah-langkah lainnya.
Jenis fraud (kecurangan) yang terjadi di setiap negara ada kemungkinan berbeda, hal ini karena praktik fraud antara lain sangat dipengaruhi oleh kondisi hukum di negara yang bersangkutan. Di negara-negara yang sudah maju, dimana penegakan hukum sudah berjalan dengan baik dan kondisi ekonomi masyarakat secara umum sudah cukup mantap, praktik-praktik fraud lebih sedikit modus operasinya. Berbeda dengan negara berkembang ataupun negara-negara yang dikenal sebagai negara koruptor, praktik fraud yang terjadi lebih banyak modusnya. Praktik ini menghalalkan segala cara, penggunaan wewenang/kekuasaan yang salah serta selalu berlindung di balik pembenaran hukum.
Red Flag adalah seperangkat keadaan yang tidak biasa pada sifat atau variasi dari aktivitas normal. Red flag adalah sinyal bahwa terdapat sesuatu yang tidak biasa dan mungkin perlu diselidiki lebih lanjut. Mengenali red flag penting agar auditor mampu mengenali potensi terjadinya fraud sehingga upaya pencegahan dan pengidentifikasian fraud dalam berlangsung dengan efektif, efisien dan ekonomis. Mampu mengenali red flag diperlukan tidak hanya untuk akuntan publik tetapi juga untuk setiap auditor yang bekerja di sektor publik di mana terdapat potensi terjadi fraud bahkan oleh setiap organisasi. Setelah red flag disadari, seseorang harus mengambil tindakan untuk menyelidiki situasi dan menentukan apakah fraud telah dilakukan.
Adapun Common Red Flags yang terjadi dalam lingkup sektor publik:
- Penyalahgunaan Aset (Misapropriation Asset), red flags yang muncul:
- Perubahan sikap
- Tidak berani menatap orang lain
- Tingkat kemarahan meningkat
- Histori kerja yang tidak biasa
- Masalah karakter
- Kemarahan yang konsisten
- Kecenderungan untuk menyalahkan orang lain
- Perubahan gaya hidup
- Korupsi (Corruption), red flags yang muncul:
- Hubungan antara pegawai dengan otoritas tertentu
- Kerahasiaan antara hubungan pihak ketiga
- Kelemahan untuk mengecek ulang persetujuan manajemen untuk pihak ketiga yang ada
- Anomali dalam pencatatan transaksi
- Anomali terhadap menyetujui vendor mana yang akan dipakai
Adapun langkah-langkah implementasi Red Flags Rule Programs:
- Kebijakan dan prosedur yang wajar untuk mengidentifikasi “red flag” yang mungkin terjadi dalam operasional sehari-hari (Reasonable policies and procedures to identify “red flags” which may occur in day‐to‐day operations). Kebijakan dan prosedur harus mempertimbangkan faktor-faktor risiko, sumber-sumber red flag, dan kategori red flag.
- Prosedur untuk mendeteksi Red Flags (Procedures to detect red flags). Ketika red flags telah dapat diidentifikasi, prosedur harus dikembangkan untuk mendeteksi red flag tersebut dalam operasi bisnis sehari-hari.
- Menetapkan langkah-langkah yang harus diambil ketika red flag terdeteksi (Stated actions to be taken if a red flag is detected). Ketika red flag ditemukan, tindakan korektif hendaknya yang diambil.
- Mengevaluasi program secara berkala untuk mengatasi risiko-risiko baru (Periodic program evaluation to address new risks).